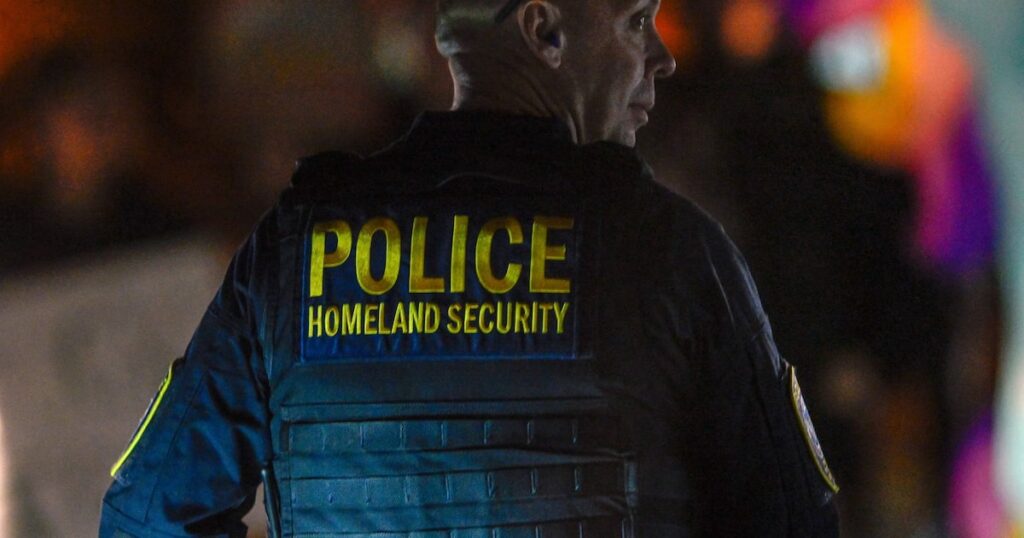
Mais de 40 mil funcionários do Departamento de Segurança Interna dos Estados Unidos (DHS) tiveram seus dados pessoais publicados na internet. A violação, que veio à tona nesta quarta-feira (28) após apurações do veículo de tecnologia TechCrunch e do coletivo de transparência DDoSecrets, expôs um volume considerável de informações, levantando sérias preocupações sobre a segurança digital e a privacidade de agentes federais.
A origem do incidente foi uma invasão ao sistema de autenticação Okta, amplamente utilizado pelo órgão federal. Entre os registros vazados, encontram-se nomes completos, cargos, e-mails, telefones corporativos e locais de trabalho de servidores que atuam em setores considerados estratégicos. Os setores mais impactados incluem a Alfândega e Proteção de Fronteiras (CBP), com cerca de 21 mil trabalhadores afetados, e o Serviço de Imigração e Alfândega (ICE), que contabiliza cerca de 10 mil profissionais expostos.
A Motivação por Trás da Invasão e a Disseminação dos Dados
O coletivo hacker autodenominado 'Department of Peace' assumiu a responsabilidade pela invasão, justificando a ação com a declaração: 'Eles têm nossas informações, então é justo que tenhamos as deles'. Essa retaliação cibernética destaca uma escalada nas tensões entre grupos ativistas e entidades governamentais.
O material roubado foi inicialmente compartilhado com a pesquisadora Maia Arson Crimew, que desenvolveu uma plataforma de busca para organizar e estruturar os dados. Posteriormente, Crimew repassou os arquivos ao DDoSecrets, uma organização sem fins lucrativos que hospeda vazamentos de interesse público. A especialista ressaltou o impacto e a dimensão do conjunto de dados, afirmando que sua robustez 'facilita a identificação de agentes e suas linhas de comando', uma informação crucial para o escrutínio público e investigações futuras.
Repercussão Política e Respostas Oficiais
O vazamento ocorre em um momento politicamente sensível para o governo norte-americano, em meio a intensos protestos populares e crescentes pressões de parlamentares no Congresso contra as operações de deportação conduzidas pelo ICE e pelo CBP. A situação é agravada pela ameaça de uma possível paralisação do orçamento federal (government shutdown), adicionando uma camada extra de urgência e complexidade ao cenário.
Em resposta ao TechCrunch, um porta-voz do DHS confirmou a ciência de uma 'potencial violação', assegurando que o departamento está 'trabalhando ativamente para resolver a situação de forma rápida e eficaz' e que leva 'a sério todas as ameaças à segurança de nossos funcionários e oficiais'. Por outro lado, a Okta, empresa responsável pelo sistema de autenticação invadido, garantiu a segurança de sua plataforma e afirmou não possuir evidências de que seus dados ou sistemas internos tenham sido comprometidos, ainda que ciente dos relatos de invasão em sistemas de terceiros que utilizam sua tecnologia.
Revelações Aprofundadas: Ferramentas de Vigilância e Contratos Privados
Para além da simples exposição de identidades, a base de dados revelou detalhes significativos sobre o acesso de funcionários a uma gama de ferramentas de vigilância, aplicativos de inteligência artificial (IA) e plataformas tecnológicas desenvolvidas por empresas privadas. Um levantamento publicado pela Forbes destaca que companhias como Palantir, AT&T e Deloitte mantêm contratos milionários com o ICE, fornecendo suporte para dados, investigações e telecomunicações, evidenciando a dependência do governo de parceiros tecnológicos externos.
Os registros vazados incluem grupos de usuários associados a contratos específicos e ao uso de ferramentas como softwares de rastreamento de localização e reconhecimento facial. Curiosamente, até mesmo o aplicativo de saúde mental Headspace, que anteriormente era financiado por um contrato público para apoiar oficiais, foi mencionado, conforme apontado por registros do USAspending. A exposição desses detalhes permite que pesquisadores de privacidade e defensores da transparência pública, como o diretor executivo da Property of the People, Ryan Shapiro, tracem a cadeia de comando da administração federal e investiguem as extensões do poder de vigilância.
Este vazamento massivo não apenas compromete a segurança individual de milhares de agentes federais, mas também lança uma luz incômoda sobre as práticas de vigilância do governo dos EUA e seus vastos contratos com empresas de tecnologia. Grupos de direitos civis, como a União Americana pelas Liberdades Civis (ACLU), e jornalistas investigativos avaliam que o material servirá de base para questionamentos judiciais e novos pedidos de transparência.
À medida que congressistas e manifestantes continuam a exigir o fim de contratos milionários do DHS com empresas privadas de tecnologia e vigilância, a revelação dessas informações intensifica o debate público sobre a prestação de contas governamental e a ética na utilização de ferramentas de inteligência. A situação sublinha a necessidade urgente de fortalecer as defesas cibernéticas e reavaliar as políticas de dados em um cenário onde a informação se tornou uma das maiores vulnerabilidades.
Fonte: https://www.estadao.com.br